الركائز الأساسية لأمن برامج SaaS الموزعة
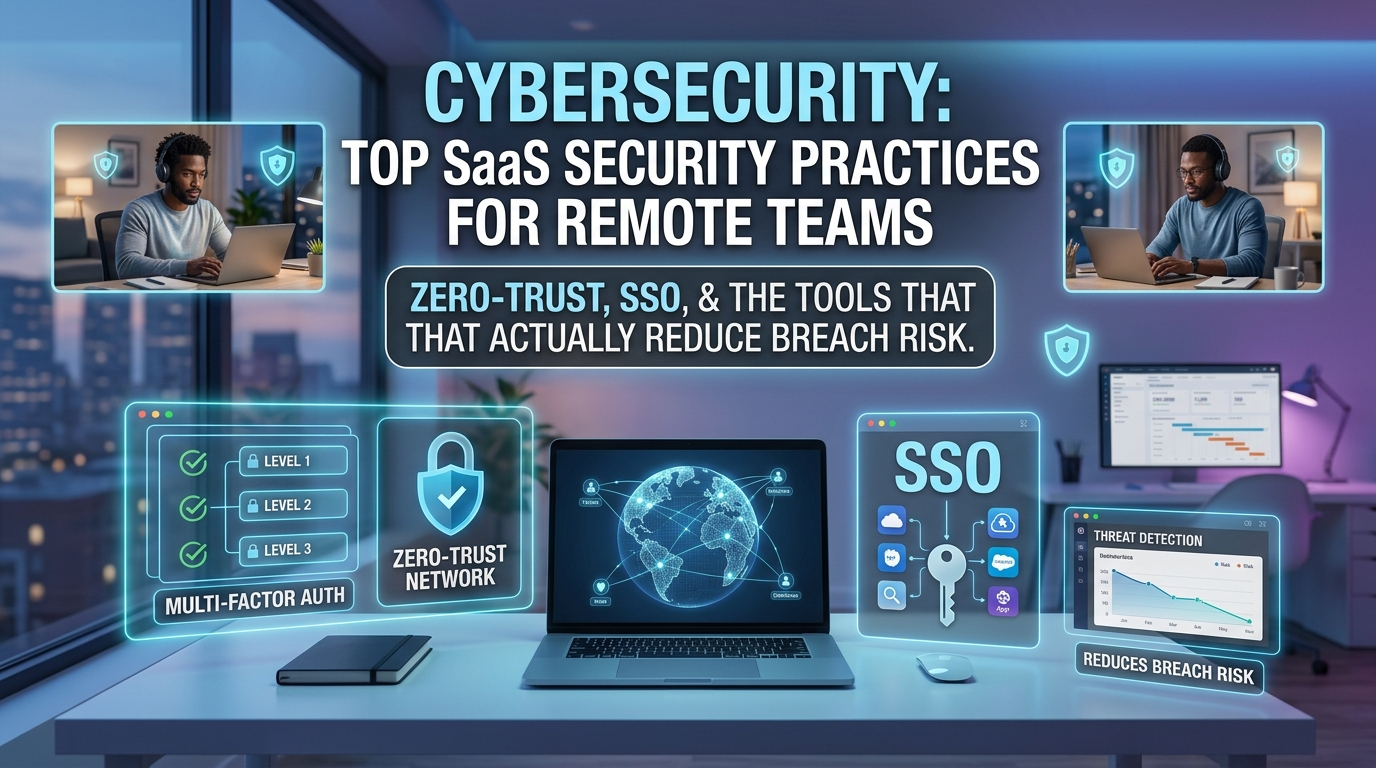
عندما تُستخدم بيانات اعتماد الموظفين عبر شبكات Wi-Fi غير مدارة وأجهزة شخصية، فإن الاعتماد على شبكات VPN التقليدية يخلق نقاطًا blind خطيرة[cite: 8]. يتطلب أمن SaaS الحديث نموذج دفاع عميق مبنيًا حول أربع ركائز أساسية[cite: 8]:
- الهوية هي المحيط الأمني: التحقق من سياق الهوية—حالة المستخدم، حالة الجهاز، والموقع—قبل منح الوصول إلى أي من أصول SaaS[cite: 8].
- التحقق الصريح المستمر: عدم افتراض الثقة بناءً على موقع الشبكة مطلقًا؛ والتحقق المستمر من رموز التفويض طوال كل جلسة[cite: 8].
- رؤية البيانات وحمايتها: مراقبة حركة البيانات في الوقت الفعلي، وتكاملات OAuth، وأذونات تطبيق الطرف الثالث لمنع تسريب البيانات[cite: 8].
- إلغاء الوصول الآلي: الضمان الفوري لإلغاء جميع تأكيدات SAML ومفاتيح API عند مغادرة الموظف لمنع الوصول غير المصرح به[cite: 8].
تطبيق انعدام الثقة (Zero-Trust) بعيدًا عن الشعارات
غالبًا ما تُعامل بنية انعدام الثقة (ZTA) كمصطلح تسويقي، ولكن تطبيقها العملي واضح وبسيط: لا تثق أبداً، تحقق دائماً[cite: 8]. بالنسبة لفرق الهندسة والعمليات الموزعة، فإن الانتقال بعيدًا عن شبكات VPN المحيطية التقليدية نحو الوصول بشبكة انعدام الثقة (ZTNA) يقلل بشكل كبير من مخاطر الحركة الجانبية للمخترقين أثناء حدوث الاختراق[cite: 8].
استراتيجيات انعدام الثقة الرئيسية:
- المصادقة المراعية للسياق: تقييد الوصول إلى أدوات SaaS الأساسية (مثل GitHub، Linear، Google Workspace) بناءً على حالات امتثال الجهاز وسياسات النطاق الجغرافي[cite: 8].
- التجزئة الدقيقة: فصل بيئات التجهيز (Staging)، الإنتاج (Production)، وSaaS الخاصة بالشركة لضمان عدم امتداد اختراق أي أداة إلى بنيتك التحتية[cite: 8].
- إدارة الهويات الممتازة: التطلب بطلبات الوصول في الوقت المناسب (Just-In-Time) لبيئات الإنتاج بدلاً من الصلاحيات الإدارية الدائمة[cite: 8].
تسجيل الدخول الموحد (SSO) والمصادقة متعددة العوامل المدعومة بالأجهزة
يُعد التكامل مع موفر الهوية المركزية (IdP) أمرًا لا يقبل المساومة للفرق العاملة عن بُعد[cite: 8]. ومع ذلك، لا توفر جميع آليات المصادقة متعددة العوامل (MFA) نفس القدر من الحماية ضد تهديدات الاصتياد الإلكتروني الحديثة[cite: 8].
أفضل الممارسات لفرض الهوية:
- فرض مصادقة متعددة العوامل مقاومة للاختراق: التطلب بمفاتيح الأمان المادية FIDO2/WebAuthn (مثل YubiKeys، Passkeys) أو أدوات المصادقة المرتبطة بالجهاز[cite: 8]. تظل الرسائل النصية القصيرة SMS وإشعارات TOTP التقليدية عرضة لشكل كبير لهجمات الوسيط (AiTM)[cite: 8].
- مركزية SAML/OIDC: توجيه جميع تسجيلات دخول SaaS للموظفين حصريًا عبر موفر الهوية الرئيسي لديك (مثل Okta، Microsoft Entra ID، أو JumpCloud)[cite: 8]. تجنب إنشاء كلمة مرور محلية كلما أمكن ذلك[cite: 8].
- قيود مدة الجلسة: تطبيق متطلبات إعادة مصادقة حازمة للمهام الإدارية الحساسة والأنظمة المالية[cite: 8].
الحد من تقنية المعلومات الظلية (Shadow IT) ومخاطر OAuth
غالباً ما يعتمد الموظفون عن بُعد أدوات SaaS غير معتمدة لتسهيل سير العمل اليومي[cite: 8]. وعلى الرغم من حسن النية، إلا أن تكاملات الطرف الثالث غير المفحوصة هذه تؤدي إلى مخاطر حوكمة بيانات وامتثال جسيمة عبر رموز تفويض OAuth غير المراقبة[cite: 8].
تكتيكات الحوكمة العملية:
- نشر منصات إدارة SaaS (SMPs): استخدام منصات متخصصة لاكتشاف استخدام البرامج غير المصرح بها تلقائيًا ومراجعة أذونات تطبيقات OAuth للطرف الثالث المرتبطة بحسابات الشركة[cite: 8].
- تقييد منح نطاقات OAuth: منع المستخدمين غير المسؤولين من الموافقة على تطبيقات الطرف الثالث التي تطلب صلاحيات قراءة/كتابة واسعة لصناديق بريد الشركة أو التخزين السحابي[cite: 8].
- صيانة كتالوج أدوات معتمد: توفير سجل خدمة ذاتية واضح لأعضاء الفريق يحتوي على التطبيقات المعتمدة أمنيًا للخدمة الفورية[cite: 8].
مصفوفة أدوات أمن برامج SaaS
| الفئة | أبرز حلول الأدوات | التركيز الأمني الرئيسي | جهد النشر | تأثير تقليل المخاطر |
|---|---|---|---|---|
| مزود الهوية (IdP)[cite: 8] | Okta, Microsoft Entra ID[cite: 8] | إدارة مركزية لـ SSO و MFA[cite: 8] | متوسط[cite: 8] | حاسم[cite: 8] |
| ZTNA / الوصول الآمن[cite: 8] | Cloudflare Zero Trust, Tailscale[cite: 8] | وصول مشفر بدون محيط أمني[cite: 8] | من منخفض إلى متوسط[cite: 8] | عالي[cite: 8] |
| إدارة كلمات المرور / الخزائن[cite: 8] | 1Password, Bitwarden Enterprise[cite: 8] | مشاركة آمنة لبيانات الاعتماد[cite: 8] | منخفض[cite: 8] | عالي[cite: 8] |
| وضعية أمن SaaS (SSPM)[cite: 8] | Torii, Vanta, Palo Alto Prisma[cite: 8] | حوكمة تقنية المعلومات الظلية و OAuth[cite: 8] | متوسط[cite: 8] | عالي[cite: 8] |
خارطة طريق أمنية خطوة بخطوة للفرق الموزعة
ترقية البنية التحتية الأمنية عبر الموظفين الموزعين تتطلب الموازنة بين الامتثال الصارم والحد الأدنى من الاحتكاك التشغيلي[cite: 8]:
- المرحلة 1 (فورية): فرض MFA القائم على الأجهزة عبر حسابات Google Workspace / Microsoft 365 الرئيسية ونشر مدير كلمات مرور للمؤسسات للقضاء على مشاركة بيانات الاعتماد في نصوص صريحة[cite: 8].
- المرحلة 2 (30 يومًا): ربط تطبيقات SaaS عالية المخاطر (AWS، GitHub، أنظمة الموارد البشرية) بموفر الهوية المركزي عبر SAML 2.0 / OIDC وحظر موافقة المستخدمين على تطبيقات OAuth للطرف الثالث[cite: 8].
- المرحلة 3 (60 يومًا): نشر وكلاء ZTNA لفرض فحص سلامة الأجهزة وامتثالها قبل السماح بالاتصال ببيئات التجهيز الداخلية[cite: 8].
الأسئلة الشائعة
يمكن اعتراض الرسائل النصية القصيرة من خلال هجمات تبديل شريحة SIM، بينما تظل كلمات المرور المرة الواحدة المستندة إلى الوقت (TOTP) عرضة لأطقم الاصتياد الآلية القائمة على الوسيط (AiTM)[cite: 8]. يقوم المهاجمون المتقدمون بعمل وكيل عكسي لبوابات الدخول الحقيقية لسرقة بيانات الاعتماد ورموز الجلسات النشطة في الوقت الفعلي، مما يجعل استخدام مفاتيح الأجهزة المقاومة للاصتياد (FIDO2/WebAuthn) ضروريًا[cite: 8].
يمكن للفرق الصغيرة نشر حلول SaaS ZTNA جاهزة الاستخدام مثل Cloudflare Zero Trust أو Tailscale، والتي توفر إعدادات لوحة قيادة مباشرة[cite: 8]. يتيح اقتران هذه الأدوات مع مزودي الهوية المدارين (مثل Google Workspace أو Microsoft 365) سياسات وصول فعالة دون الحاجة لبنية تحتية مخصصة ومعقدة[cite: 8].
يجب إدارة إلغاء الوصول مركزيًا عبر مزود الهوية (IdP)[cite: 8]. يؤدي تعطيل حساب IdP الرئيسي للمستخدم تلقائيًا إلى إلغاء جلسات SAML النشطة وإبطال رموز SSO عبر جميع منصات SaaS المتصلة في نفس الوقت، مما يمنع الوصول بعد المغادرة حتى قبل إعادة أجهزة الشركة[cite: 8].