لماذا تتجه الفرق المؤسسية للتخلي عن كلمات المرور
تظل نماذج المصادقة التقليدية القائمة على كلمات المرور—حتى تلك المدعومة بالرسائل النصية SMS أو رموز OTP عبر التطبيقات—النقطة الرئيسية الأولى للاختراقات الأسبوعية[cite: 9]. تقوم مجموعات الاصتياد القائمة على الوسيط (AiTM) باعتراض بيانات الاعتماد ورموز الجلسات في الوقت الفعلي بشكل روتيني[cite: 9].
تستبدل بنية المصادقة بدون كلمة مرور الأسرار المشتركة بالتشفير غير المماثل باستخدام المفتاح العام والخاص[cite: 9]. ترتبط المفاتيح الخاصة بأجهزة المستخدمين المادية بشكل آمن (TPM/Secure Enclave) ولا تصل أبدًا إلى خادم بعيد، مما يجعل المصادقة عبر مفاتيح المرور منيعة بطبيعتها ضد الاصتياد الإلكتروني وهجمات حشو بيانات الاعتماد[cite: 9].
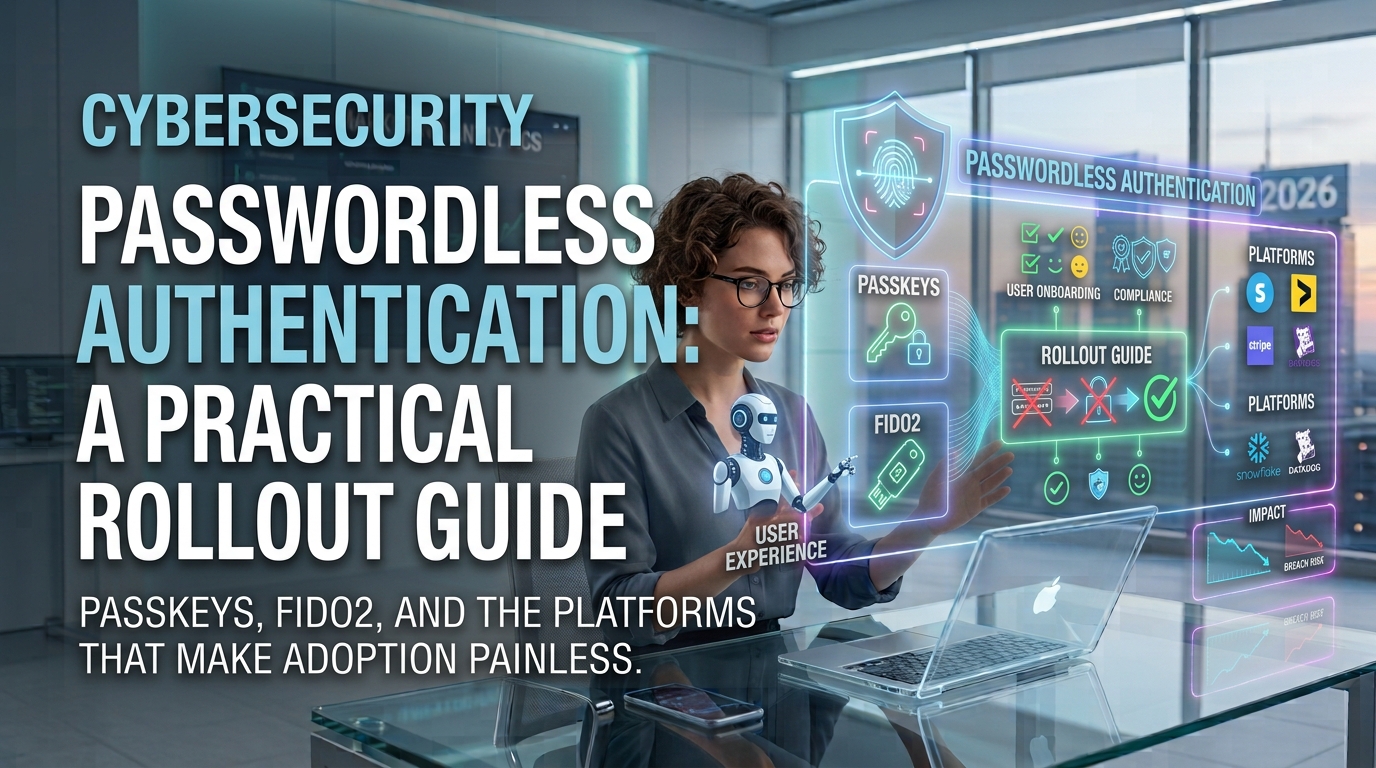
فهم البنية التحتية الأساسية: FIDO2 وWebAuthn ومفاتيح المرور
قبل بدء عملية النشر، يجب على فرق الهندسة التمييز بين المعايير والتطبيقات التي تشغل الأنظمة الخالية من كلمات المرور[cite: 9]:
- معيار FIDO2: المظلة الشاملة للمواصفات المفتوحة التي أنشأها تحالف FIDO، وتتكون من واجهة برمجة تطبيقات WebAuthn وبروتوكول العميل إلى أداة المصادقة (CTAP2)[cite: 9].
- WebAuthn: واجهة برمجة التطبيقات المعيارية من W3C على مستوى المتصفح التي تمكن تطبيقات الويب من التواصل مباشرة مع أدوات المصادقة المحلية لتسجيل الدخول المشفر[cite: 9].
- مفاتيح المرور المزامنة (Synced Passkeys): بيانات اعتماد FIDO المزامنة والمجهزة بنسخ احتياطي مشفر بين أجهزة الاستهلاك المختلفة (مثل iCloud Keychain، وGoogle Password Manager، و1Password)[cite: 9].
- مفاتيح المرور المرتبطة بالجهاز (Device-Bound Passkeys): بيانات اعتماد مادية عالية الأمان لجهاز واحد مخزنة على شريحة أمان مادية (مثل YubiKey) ولا يمكنها مغادرة الشريحة مطلقًا[cite: 9].
منصات الهوية التي تمكن تبني مفاتيح المرور بسهولة
يتطلب تطبيق WebAuthn بشكل برمجي محلي التعامل مع تخزين المفاتيح العامة، والتحقق من الشهادات، وآليات الاسترداد المعقدة[cite: 9]. تبسط منصات إدارة الهوية الحديثة عملية النشر عبر واجهات برمجة تطبيقات مجهزة[cite: 9]:
أبرز حلول التمكين:
- Auth0 / Okta: يوفران تكاملًا جاهزًا لـ WebAuthn ومفاتيح المرور مع مسارات استرداد مدمجة، وضوابط سياسات على مستوى المؤسسة، وواجهات دخول قابلة للتخصيص[cite: 9].
- Microsoft Entra ID: مثالي لبيئات Windows المؤسسية، حيث يوفر سياسات مفاتيح الأمان FIDO2 المدمجة ومزامنة مفاتيح المرور عبر Microsoft Authenticator[cite: 9].
- Descope & Beyond Identity: منصات موجهة للمطورين تتخصص في مسارات انعدام الثقة بدون كلمات مرور، مع توفير تقييم آلي للمخاطر وفحوصات فورية لحالة الأجهزة أثناء المصادقة[cite: 9].
- 1Password Extended Access Management: ممتاز لإدارة فرق العمل الموزعة، مما يسمح لفرق تقنية المعلومات بفرض ومراجعة استخدام مفاتيح المرور عبر جميع الأجهزة المدارة[cite: 9].
خارطة طريق التطبيق خطوة بخطوة
يتطلب نشر الوصول بدون كلمة مرور عبر الفرق الموزعة عملية تدريجية ومنظمة للحد من المخاطر وتجنب إغلاق حسابات المستخدمين الشرعيين أثناء الحالات الاستثنائية[cite: 9]:
1. التدقيق والحصر: تدقيق جميع تطبيقات الويب والأنظمة القديمة[cite: 9]. تحديد الخدمات التي تدعم SAML 2.0 أو OIDC لفرض المصادقة بدون كلمة مرور على مستوى مزود الهوية دون الحاجة لتعديل كود التطبيقات[cite: 9].
2. المرحلة التجريبية مع الفرق التقنية: بدء تسجيل مفاتيح المرور لموظفي تقنية المعلومات، الهندسة، والأمن أولاً[cite: 9]. التحقق من عمليات استرداد المفاتيح، توافق المتصفحات، وسلوكيات المزامنة عبر الأجهزة في بيئة الإنتاج الفعلية[cite: 9].
3. إنشء قنوات استرداد الحسابات: تحديد قنوات تحقق ثانوية آمنة (مثل الاسترداد بمساعدة المسؤولين أو موافقة أطراف متعددة) لمنع فقدان الوصول في حال فقدان الهاتف أو المفتاح المادي[cite: 9].
4. الإتاحة العامة التدريجية: تمكين تسجيل الدخول بدون كلمة مرور لجميع الموظفين، مع الإلغاء التدريجي لحقول كلمات المرور التقليدية حتى يصبح الخيار الأساسي والالزامي[cite: 9].
مصفوفة خيارات خيارات المصادقة بدون كلمة مرور
| الأسلوب | المقاومة للاصتياد الإلكتروني | تجربة المستخدم | تعقيد النشر | أفضل حالة استخدام |
|---|---|---|---|---|
| المفاتيح المادية (FIDO2)[cite: 9] | قصوى (مرتبطة بالجهاز)[cite: 9] | متوسطة (تتطلب USB/NFC)[cite: 9] | متوسط[cite: 9] | فرق DevOps، المسؤولين، والأدوار التنظيمية الحساسة[cite: 9] |
| مفاتيح المرور المزامنة[cite: 9] | عالية[cite: 9] | سلسة (بصمة/نظام التشغيل)[cite: 9] | منخفض[cite: 9] | الموظفون عن بُعد والمستهلكون بشكل عام[cite: 9] |
| الإشعارات المباشرة / الروابط السحرية[cite: 9] | متوسطة[cite: 9] | عالية[cite: 9] | منخفض[cite: 9] | الأنظمة القديمة والمراحل الانتقالية المؤقتة[cite: 9] |
معالجة الحالات الاستثنائية واسترداد الحسابات
العائق الرئيسي أمام التبني الناجح للمصادقة بدون كلمة مرور ليس التسجيل الأولي—بل إدارة دورة الحياة على المدى الطويل عند تعطل الأجهزة المادية، فقدانها، أو ترقيتها[cite: 9].
- سيناريوهات فقدان الأجهزة: التأكد من تسجيل الموظفين لأداتي مصادقة على الأقل (مثل مفتاح مرور Touch ID على المحمول بالإضافة إلى جهاز ثانوي أو مفتاح YubiKey احتياطي)[cite: 9].
- الدعم عبر المنصات المختلفة: معالجة اختلافات المتصفحات على أجهزة Windows/Linux حيث قد تتطلب مفاتيح المرور المزامنة الاقتران عبر رمز QR مع هواتف iOS/Android[cite: 9].
- معالجة التطبيقات القديمة: استخدام حلول الوكيل (ITDR) لتمرير رؤوس SSO الحديثة أمام الأدوات القديمة المباشرة التي لا تفهم بروتوكول WebAuthn بشكل أصلي[cite: 9].
الأسئلة الشائعة
نعم[cite: 9]. تقوم أدوات مصادقة WebAuthn بربط زوج المفاتيح العامة والخاصة المنشأة مباشرة باسم النطاق الأصلي للموقع (مثل app.example.com) في المتصفح[cite: 9]. حتى لو زار الموظف رابط اصتياد مزيف، سيرفض المتصفح تقديم مفتاح المرور لأن نطاق الموقع لا يتطابق مع النطاق المسجل[cite: 9].
إذا كانت المفاتيح مزامنة (مثل Apple iCloud Keychain، أو Google، أو 1Password)، تستعاد بيانات الاعتماد تلقائيًا عند تسجيل الدخول على جهاز جديد[cite: 9]. أما بالنسبة للمفاتيح المادية غير المزامنة، فيجب على أقسم تقنية المعلومات فرض تسجيل مفتاح احتياطي ثانٍ أثناء الإعداد الأولي أو استخدام آليات استرداد إدارية موثقة[cite: 9].
نعم[cite: 9]. يمكن دمج رموز FIDO2 ومفاتيح المرور في مسارات عمل SSH (عبر أنواع مفاتيح الأمان في OpenSSH مثل `ecdsa-sk` / `ed25519-sk`) ووكلاء الوصول الحديثين للبنية التحتية مثل Teleport أو Smallstep لتأمين بيئات أسطر الأوامر[cite: 9].