تحديات أمن الأجهزة الطرفية عن بُعد
إن حماية أجهزة الحاسوب المحمولة عبر شبكات المنازل، وWi-Fi المقاهي، وأثناء السفر الدولي تجعل جدران الحماية التقليدية للمحيط الأمني غير ذات فائدة[cite: 10]. يجب أن تعمل حلول كشف الأجهزة الطرفية والاستجابة لها (EDR) ومكافحة الفيروسات من الجيل الجديد (NGAV) بموثوقية عالية خارج الشبكة المحلية، مع الحفاظ على حد أدنى من استهلاك الموارد، والسماح باحتواء التهديدات عن بُعد دون الحاجة لاتصال مادي من فريق تقنية المعلومات[cite: 10].
CrowdStrike Falcon: رائد استخبارات التهديدات
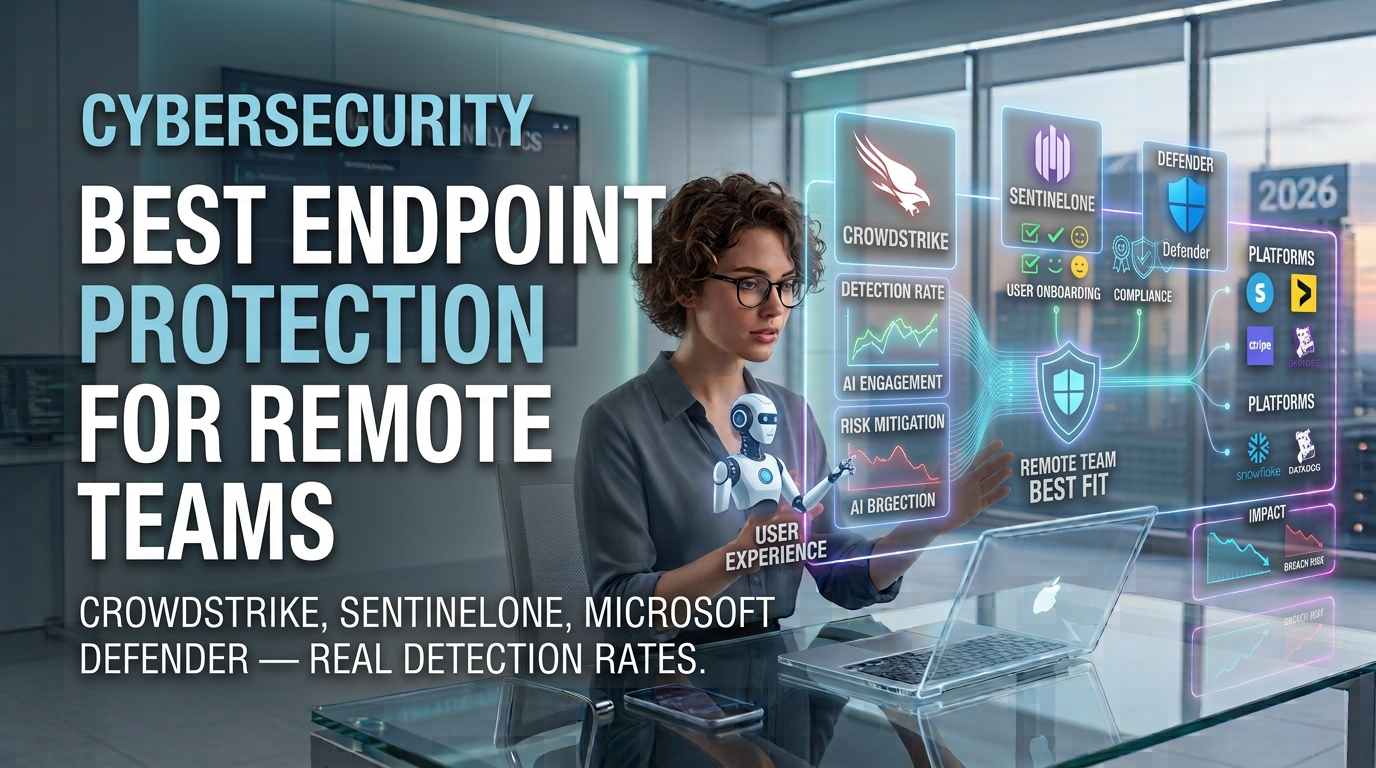
يعتمد CrowdStrike Falcon على بنية عميل واحد خفيف الوزن مدعوم بقواعد بيانات رسمية للذكاء الاصطناعي السحابي[cite: 10]. ويتألق في صيد التهديدات، والكشف القائم على السلوك، وإمكانيات الاستجابة للحوادث على مستوى المؤسسات[cite: 10].
نقاط القوة:
- مستشعر خفيف للغاية بدون أي تأثير يذكر على أداء المعالج (CPU) أو الذاكرة (RAM) المحلية[cite: 10].
- تكامل متصدر في استخبارات التهديدات (Threat Graph) لتحليل السياق بسرعة[cite: 10].
- تغطية سلسة للعملاء عبر منصات متعددة تشمل أجهزة macOS وWindows وLinux[cite: 10].
- إمكانيات قوية لصيد التهديدات السحابية والاستجابة الفورية عن بُعد عبر الواجهة البرمجية[cite: 10].
القيود:
- اعتماد كبير على الاتصال السحابي المستمر لتحليل البيانات القياسية العميقة[cite: 10].
- هيكل أسعار أعلى، ويطلب وحدات إضافية لحماية متكاملة[cite: 10].
- يتطلب خبرة امنية لتحليل تنبيهات البيانات القياسية عالية السرعة بشكل فعال[cite: 10].
SentinelOne Singularity: حماية ذاتية مستقلة على الجهاز
بنت SentinelOne تقنية Storyline لتحليل وربط عمليات التنفيذ مباشرة على الجهاز الطرفي المحلي[cite: 10]. وتتميز بخاصية التراجع السلوكي الديناميكي التلقائي، والتي تحيد وتصلح أضرار برامج الفدية خلال ثوانٍ[cite: 10].
نقاط القوة:
- معالجة مستقلة تمامًا—تكتشف التهديدات وتخفف منها حتى عند انقطاع الإنترنت بالكامل[cite: 10].
- استعادة بنقرة واحدة (VSS - Volume Shadow Copy) لاستعادة الملفات المشفرة بواسطة برامج الفدية فوريًا[cite: 10].
- ربط العمليات تلقائيًا (Storyline) مما يقلل وقت فرز التنبيهات لفرق تقنية المعلومات الصغيرة[cite: 10].
- باقات واضحة ومباشرة دون تكاليف خفية للوحدات الإضافية[cite: 10].
القيود:
- استهلاك أعلى قليلاً للذاكرة (RAM) والمعالج (CPU) مقارنة بحل CrowdStrike[cite: 10].
- قد يولد أحيانًا إنذارات خاطئة أثناء كتابة السكريبتات الخاصة للمطورين أو عمليات البناء البرمجي[cite: 10].
Microsoft Defender for Endpoint: هيمنة البيئة النظامية المدمجة
تطور Microsoft Defender for Endpoint (MDE) ليصبح منصة مؤسسية مدمجة بشكل أصلي في أنظمة تشغيل Windows، كما يدير أجهزة macOS وLinux عبر التسجيل في Intune[cite: 10].
نقاط القوة:
- لا يتطلب تثبيت أي عميل إضافي على أجهزة Windows؛ فهو مدمج مباشرة في نظام التشغيل[cite: 10].
- قيمة ممتازة مقابل التكلفة للمؤسسات التي تستخدم Microsoft 365 Business Premium أو E5[cite: 10].
- تكامل أصلي عميق مع قواعد الوصول المشروط لـ Entra ID وحماية منع تسريب البيانات Microsoft Purview DLP[cite: 10].
- إدارة شاملة للثغرات الأمنية وتقييم المخاطر مدمجة مباشرة في لوحة التحكم[cite: 10].
القيود:
- إدارة سياسات معقدة تتطلب إعداد Intune / Microsoft Endpoint Manager[cite: 10].
- تفتقر إدارة العملاء في macOS وLinux إلى السلاسة المدمجة الموجودة في بيئة Windows[cite: 10].
- قد تظهر واجهة لوحة التحكم مجزأة عبر بوابات إدارية متعددة لـ Microsoft[cite: 10].
مقارنة ميزات ونشر حلول EDR
| المنصة | محرك الكشف | الاستقلالية بدون إنترنت | التراجع عن برامج الفدية | جهد النشر عن بُعد | حجم الفريق المثالي |
|---|---|---|---|---|---|
| CrowdStrike Falcon[cite: 10] | الذكاء الاصطناعي السحابي + Threat Graph[cite: 10] | متوسطة[cite: 10] | يدوي / عبر سكريبتات[cite: 10] | منخفض (ملف تنفيذي واحد)[cite: 10] | 50–10,000+ (مدعوم بـ SOC)[cite: 10] |
| SentinelOne Singularity[cite: 10] | Storyline السلوكي المحلي[cite: 10] | قصوى (كامل على الجهاز)[cite: 10] | تلقائي بنقرة واحدة عبر VSS[cite: 10] | منخفض (حزمة MSI/PKG)[cite: 10] | 10–5,000+ (فرق تقنية صغيرة)[cite: 10] |
| Microsoft Defender (MDE)[cite: 10] | البيانات القياسية لنظام التشغيل + تعلم الآلة السحابي[cite: 10] | عالية[cite: 10] | تكامل مع استعادة النظام[cite: 10] | عديم التكلفة على Windows (Intune)[cite: 10] | أي حجم (مع بيئة M365)[cite: 10] |
اختيار حماية الأجهزة الطرفية المناسبة
يعتمد اختيار الحل الأفضل على البنية التحتية الحالية لفريقك والموارد التشغيلية المتاحة[cite: 10]:
- لفرق تقنية المعلومات الصغيرة والموظفين عن بُعد عالي المخاطر: اختر SentinelOne[cite: 10]. توفر المعالجة المستقلة بدون إنترنت والتراجع التلقائي عبر VSS حماية فورية دون الحاجة إلى محللين أمنيين على مدار الساعة لمراقبة التنبيهات[cite: 10].
- لمراكز العمليات الأمنية (SOC) والبيئات متعددة أنظمة التشغيل: اختر CrowdStrike Falcon[cite: 10]. إذا كان لديك محللون أمنيون يستفيدون من بيانات صيد التهديدات، فإن CrowdStrike يقدم رؤية غير محدودة للتهديدات مع الحد الأدنى من التأثير على الأداء[cite: 10].
- المؤسسات المعتمدة على بيئة Microsoft: اختر Microsoft Defender[cite: 10]. إذا كانت القوة العاملة لديك تُدار بالفعل عبر Intune وتملك تراخيص Microsoft 365 Business Premium أو E5، فإن Defender يوفر حماية مؤسسية ممتازة دون إضافة تكاليف تراخيص جديدة[cite: 10].
الأسئلة الشائعة
نعم، لكن الأداء يختلف حسب مزود الخدمة[cite: 10]. ينفذ SentinelOne نموذج الكشف السلوكي بالذكاء الاصطناعي بالكامل على العميل المحلي بدون إنترنت[cite: 10]. بينما يستخدم CrowdStrike وMicrosoft Defender قواعد سلوكية محلية عند عدم الاتصال بالإنترنت، ولكنهما يعتمدان على التزامن السحابي للتحليل الاستكشافي العميق للتهديدات[cite: 10].
نعم[cite: 10]. تدعم المنصات الثلاث الرئيسية عزل الشبكة[cite: 10]. عند تفعيل العزل، يقطع العميل جميع اتصالات الشبكة باستثناء نفق الإدارة المشفر المؤدي إلى لوحة التحكم السحابية لـ EDR، مما يسمح لمسؤولي تقنية المعلومات بالتحقيق والتحييد دون خطر الانتقال الجانبي للهجوم[cite: 10].
لا[cite: 10]. تعتمد برامج مكافحة الفيروسات القديمة على المطابقة بالتوقيعات، والتي تفشل أمام هجمات الثغرات غير المعروفة (Zero-day)، والبرمجيات الخبيثة بدون ملفات (Fileless)، والسكريبتات الخفية (LotL)، وسرقة بيانات الاعتماد[cite: 10]. بينما تقوم حلول EDR/NGAV الحديثة بتحليل السلوك والتلاعب بالذاكرة لإيقاف الهجمات النشطة في الوقت الفعلي[cite: 10].