خرافة السحاب: التخزين السحابي ليس نسخاً احتياطياً
يفترض العديد من قادة الشركات الصغيرة أن بياناتهم المجهزة في Google Workspace أو Microsoft 365 أو Notion يتم نسخها احتياطياً تلقائياً. هذا مفهوم خاطئ وخطر. تعمل منصات SaaS بناءً على نموذج المسؤولية المشتركة: تضمن هذه الشركات جاهزية البنية التحتية، بينما تظل مسؤولية حفظ البيانات، الحماية من الحذف بالخطأ، والدفاع ضد برامج الفدية تقع على عاتقك أنت بالكامل.
إذا تم اختراق حساب المسؤول وتم حذف أو تشفير ملفات داخل M365، تتزامن هذه التغييرات عبر جميع الأجهزة المتصلة فوراً. بدون نسخة احتياطية مستقلة ومخصصة، قد تفقد تلك البيانات للأبد.
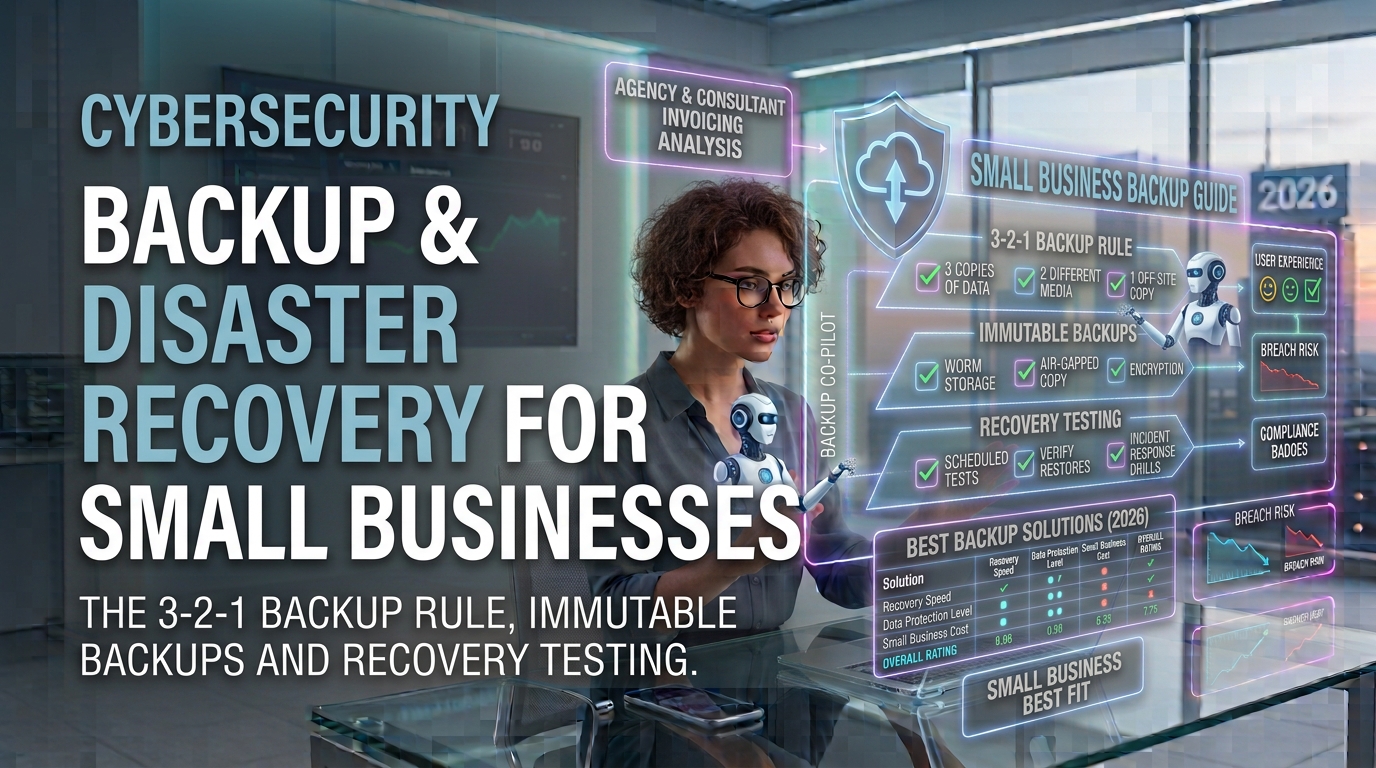
قاعدة 3-2-1-1-0 المحدثة
تظل قاعدة 3-2-1 أساسية، ولكن برمجيات الفدية الحديثة أصبحت تستهدف مخازن النسخ الاحتياطي المتصلة بالشبكة أولاً. لضمان استمرارية الأعمال، يتعين على الشركات اعتماد استراتيجية 3-2-1-1-0 المحدثة:
- 3 نسخ من البيانات: الاحتفاظ بنسخة تشغيلية أساسية بالإضافة إلى نسختين احتياطيتين مستقلتين على الأقل.
- 2 وسيلتان تخزين مختلفان: حفظ النسخ الاحتياطية على تكنولوجيات تخزين مختلفة (مثل وحدات NAS سحابية محلية وتخزين كائنات سحابي بعيد).
- 1 موقع خارجي بعيد: التأكد من إبعاد نسخة واحدة على الأقل في موقع جغرافي آخر.
- 1 نسخة غير قابلة للتغيير (Immutable): تخزين نسخة بتنسيق يمنع التعديل (WORM - الكتابة مرة واحدة، القراءة متعددة) بحيث لا يمكن التعديل عليها أو تشفيرها حتى بحسابات الأدمن.
- 0 أخطاء: التحقق من سلامة النسخ الاحتياطية عبر اختبارات استعادة مؤتمتة لضمان خلو عملية الاستعادة من الأخطاء أثناء الحوادث الحقيقية.
أهمية التخزين غير القابل للتعديل في 2026
لا تكتفي برمجيات الفدية الحديثة بتشفير الأقراص الصلبة المحلية، بل تسعى بهدوء للوصول إلى المشاركات الشبكية، مجلدات المزامنة، وواجهات برمجة النسخ الاحتياطي لتدمير نقاط الاستعادة قبل إطلاق التشفير النهائي.
تستخدم النسخ الاحتياطية غير القابلة للتغيير بروتوكولات Object Lock (مثل AWS S3 Object Lock أو Backblaze B2 Immutability) لتجميد اللقطات الاحتياطية لفترة محددة (مثل 30 يوماً). خلال هذه الفترة، لا يمكن لأي حساب، أو مفتاح API، أو برمجية فدية خبيثة التعديل على البيانات أو حذفها.
مقاييس التعافي واختبار الاستعادة الدوري
تكون خطة التعافي من الكوارث (DR) موثوقة بقدر نجاح آخر اختبار لها. عند إعداد خطتك، حدد المفهومين الأساسيين التاليين:
- RPO (هدف نقطة التعافي): ما هي كمية البيانات التي يمكن للشركة تحمل فقدانها زمنياً؟ (مثال: RPO لـ 4 ساعات يعني أن النسخ الاحتياطي يتم كل 4 ساعات).
- RTO (هدف زمن التعافي): ما هي السرعة المطلوبة لإعادة تشغيل الأنظمة بالكامل بعد التوقف؟ (مثال: RTO لساعتين).
خطوات اختبار الاستعادة الربع سنوي:
- التحقق الآلي: تفعيل فحوصات التشغيل اليومية التي تقدمها برامج النسخ الحديثة (مثل تشغيل جهاز افتراضي مؤقت في بيئة معزولة للتحقق من الإقلاع).
- استعادة الملفات الجزئية: تشغيل عملية استعادة شهرية لمجلدات عشوائية في بيئة اختبارية للتأكد من سلامة الملفات.
- محاكاة الكوارث الكلية: إجراء محاكاة ربع سنوية لفقدان النظام بالكامل، ومحاولة استعادة كافة البيانات والإعدادات إلى أجهزة جديدة بدون استخدام السيرفرات الأصلية.
أدوات النسخ الاحتياطي الموصى بها للشركات الصغيرة
| الفئة | الأدوات الموصى بها | الميزة الرئيسية | بيئة العمل المستهدفة |
|---|---|---|---|
| نسخ احتياطي لـ SaaS | AFI.ai, Synology Active Backup, Datto SaaS Protect | لقطات غير قابلة للتغيير لـ M365 و Workspace | البريد، Teams، Drive، SharePoint |
| تخزين كائنات سحابي | Backblaze B2, AWS S3 Object Lock, Wasabi | واجهة S3 مع خاصية Object Lock | وجهة النسخ الاحتياطي غير القابلة للتعديل |
| استعادة السيرفرات والأجهزة | Veeam Community Edition, MSP360, Acronis Cyber Protect | استعادة كامل النظام على الأجهزة الجديدة | محطات العمل، السيرفرات المحلية، VMs |
قائمة مراجعة فورية للفرق الصغيرة
تأكد من قدرة عملك على التعافي السريع من أعطال الأجهزة، الأخطاء البشرية، أو برامج الفدية باتباع هذه الخطوات اليوم:
- مراجعة حماية SaaS: نشر أداة نسخ احتياطي مستقلة ومؤتمتة لجميع حسابات Google Workspace أو Microsoft 365.
- تفعيل خاصية Object Lock: تشغيل خيار منع التعديل على مستوعبات التخزين السحابية الخارجية لحظر هجمات الفدية.
- جدولة اختبار استعادة: وضع تذكير دوري كل 3 أشهر لمسؤول تقنية المعلومات لإجراء تجربة استعادة كاملة للنظام.
الأسئلة الشائعة
لا. تزامن الملفات يعكس التغييرات فوراً. إذا تم إتلاف ملف، تشفيره بواسطة برمجية فدية، أو حذفه على جهازك، فسيتم تطبيق التغيير فوراً في السحابة ومسح النسخة السليمة عبر جميع الأجهزة.
بالنسبة لغالبية الشركات الصغيرة، تتيح فترة 30 يوماً توازناً مثالياً بين التكلفة والدفاع ضد برامج الفدية، حيث تبدأ الهجمات عادة خلال أيام من الاختراق. قد تتطلب القطاعات الخاضعة للتنظيم حظراً لمدة 90 يوماً أو أكثر.
يقيس RPO (هدف نقطة التعافي) أقصى حد مسموح به لفقدان البيانات مقاساً بالزمن (مثل فقدان عمل ساعة واحدة مقابل 24 ساعة). بينما يقيس RTO (هدف زمن التعافي) الوقت الأقصى المقبول لتوقف الأنظمة قبل إعادة تشغيلها بالكامل.