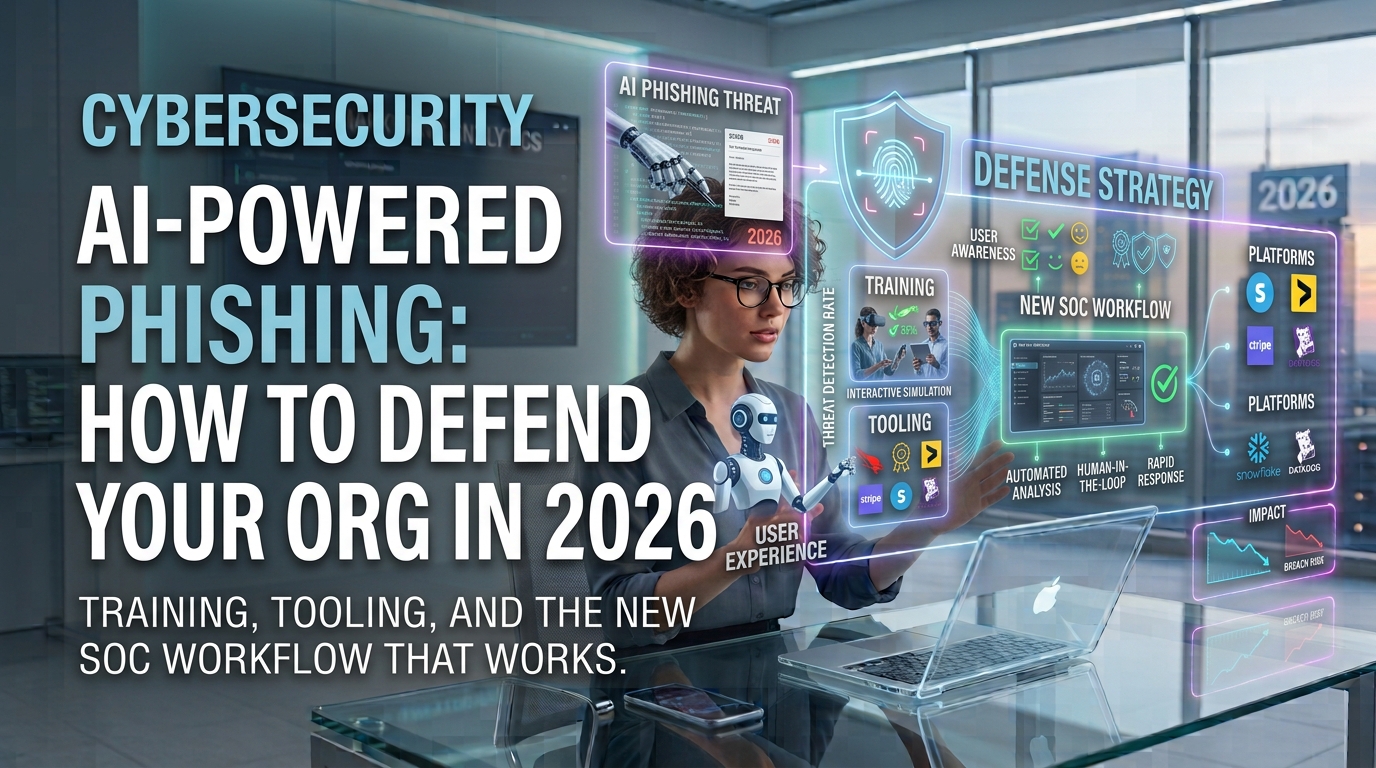
مشهد تهديدات التصيد بالذكاء الاصطناعي في 2026
لم يعد التصيد الاحتيالي في عام 2026 يتسم بالأخطاء النحوية، والتنسيق المكسور، أو التحيات العامة. يستغل المجرمون السيبرانيون النماذج اللغوية الكبيرة (LLMs) الضابطة بدقة لمسح الأثر الرقمي للتنفيذيين، وفحص حسابات الموظفين على LinkedIn، وصياغة هجمات احتيال البريد الإلكتروني للشركات (BEC) المخصصة بدقة عالية وبأعداد ضخمة.
علاوة على ذلك، أدى استنساخ الصوت بالزيف العميق (Vishing) وانتحال الشخصية في الفيديو المباشر أثناء الاجتماعات إلى خفض الحواجز أمام الهندسة الاجتماعية متعددة القنوات، مما يسمح للمهاجمين بتجاوز بروتوكولات التحقق من الهوية التقليدية بسهولة.
تطور الأدوات: الانتقال من SEG إلى ICES
تفشل بوابات البريد الإلكتروني الآمنة التقليدية (SEGs) التي تعتمد على قواعد بيانات سمعة النطاقات، وقواعد التنبيه الثابتة، وفحوصات DKIM/SPF الأساسية أمام التهديدات المنشأة بالذكاء الاصطناعي والمائة من بنى تحتية شرعية ومخترقة حديثاً.
تتركز البنية التحتية الدفاعية الحديثة حول حلول أمان البريد الإلكتروني السحابي المدمج (ICES) التي تتصل برمجياً عبر API بـ Google Workspace و Microsoft 365. تُحلل هذه المنصات أنماط السلوك والتواصل الأساسية لاكتشاف الشذوذ الدقيق:
- الفهم الطبيعي للغة (NLU): تقييم مشاعر الرسالة، ومدى إلحاحها، والتغيرات في نبرة الصوت لاكتشاف محاولات BEC الخالية من المرفقات والروابط.
- تحليل الرؤية الحاسوبية: المعالجة الآمنة للروابط وصفحات تسجيل الدخول داخل بيئات معزولة (Sandboxes) لاكتشاف انتحال شعارات العلامات التجارية قبل زيارة الموظف للموقع.
- رسم خرائط علاقات الاتصال: تتبع أنماط التفاعل التاريخية بين الموظفين والجهات الخارجية للتنبيه عند حدوث تغييرات مفاجئة في بيانات الحسابات المصرفية.
إعادة التفكير في التوعية الأمنية والدفاع البشري
قوالب التصيد الشهرية العامة لم تعد مجدية ضد هجمات الذكاء الاصطناعي فائقة التخصيص. يجب أن تتحول برامج التدريب من الفحوصات العقابية للامتثال إلى تعليم أمني متكيف وفي الوقت الفعلي.
مبادئ التدريب الفعال:
- محاكاة فائقة التخصيص: استخدام أدوات الذكاء الاصطناعي التوليدي لصياغة سيناريوهات محاكاة مخصصة حسب الدور الوظيفي (مثل محاكاة صياغة مطالبات OAuth لـ GitHub للمطورين أو تحديث الفواتير لفرق المالية).
- لافتات تفاعلية ديناميكية: عرض ترويسات بريد إلكتروني ملونة وتفاعلية تشرح سبب الشك في الرسالة الواردة (مثل "مرسل خارجي لأول مرة يطلب معالجة تحويل مالي").
- الإبلاغ بنقرة واحدة مع التحفيز: مكافأة الموظفين عند الإبلاغ عن الرسائل المشبوهة، مما يحول القوى العاملة إلى شبكة استشعار نشطة لمركز عمليات الأمن (SOC).
سير عمل SOC الحديث: الاستجابة التلقائية للحوادث
عندما يبلغ موظف عن بريد تصيد مصمم بالذكاء الاصطناعي، لا يملك المحللون البشريون الوقت للتحقيق اليدوي في الترويسات بينما ينتشر التهديد عبر مئات الصناديق الواردة. تضمن مراكز SOC الحديثة استخدام سيناريوهات الفرز والاستجابة المؤتمتة.
دورة الاستجابة الذاتية في 30 ثانية:
- الفرز الآلي: يضغط الموظف على "الإبلاغ عن تصيد". تستخرج منصة ICES الروابط، المرفقات، والترويسات، وتحيلها إلى محرك تحليل الذكاء الاصطناعي للتقييم الفوري.
- البحث وسحب الرسائل المتقاطع: إذا صُنفت الرسالة كخبيثة، يتم تشغيل مخطط SOAR لسحب وحذف أو عزل الرسائل المماثلة تلقائياً من جميع الصناديق الواردة في المؤسسة في وقت واحد.
- إعادة ضبط الهوية المشروطة: إذا نُقر على رابط أو أُدخلت بيانات اعتماد في نطاق تصيد، يلغي مزود الهوية تلقائياً رموز OAuth النشطة ويفرض مصادقة متعددة العوامل (MFA) مشددة.
مصفوفة مقارنة قدرات الدفاع ضد التصيد
| طبقة الأمان | النهج التقليدي القديم | معيار 2026 الحديث | الفائدة الأمنية الرئيسية |
|---|---|---|---|
| تصفية البريد | بوابة ثابتة (SEG) | ICES متصل عبر API (Abnormal, Sublime) | كشف BEC الخالي من المرفقات وروابط اليوم الصفر |
| المصادقة | كلمة المرور + SMS MFA | مفاتيح المرور المقاومة للتصيد (FIDO2) | حصانة ضد هجمات الوسيط (AiTM) |
| تدريب المستخدمين | فيديوهات سنوية واختبارات عامة | محاكاة بالذكاء الاصطناعي ولافتات ديناميكية | تدريب المستخدمين على الهندسة الاجتماعية الواقعية |
| معالجة الـ SOC | فرز يدوي بواسطة المحللين | سحب آلي من الصناديق عبر SOAR | تقليل متوسط وقت الاستجابة (MTTR) إلى أقل من دقيقة |
خطة عمل فورية لقادة الأمن السيبراني
يتطلب تأمين مؤسستك ضد التصيد الحديث بالذكاء الاصطناعي حماية هيكلية تلغي الاعتماد الكامل على الكشف البشري بمفرده:
- فرض سياسات DMARC الصارمة: ضبط DMARC على `p=reject` مع محاذاة DKIM و SPF لمنع انتحال النطاقات الخارجية.
- نشر مصادقة مقاومة للتصيد: إلزامية استخدام مفاتيح المرور (Passkeys) أو مفاتيح FIDO2 للأدوار عالية المخاطر (المالية، أدمن IT، الموارد البشرية) لإبطال أدوات التصيد بالوكالة.
- إقرار التحقق المالي خارج القناة: اشتراط موافقة ثنائية عبر الهاتف أو التحقق الشخصي لأي تعديلات في الحسابات البنكية أو التحويلات المالية التي تتجاوز حدوداً محددة.
الأسئلة الشائعة
لا يكسر المهاجمون بروتوكولات المصادقة مباشرة؛ بل يقومون باختراق حسابات بريد إلكتروني شرعية عبر سرقة الحسابات أو جلسات الدخول. ولأن البريد ينطلق من سيرفرات شرعية وموثقة (مثل حساب Microsoft 365 حقيقي لمورد)، فإن فحوصات SPF و DKIM و DMARC تتجاوزها الرسالة بنجاح تام.
تمنع مفاتيح المرور (FIDO2/WebAuthn) سرقة بيانات الاعتماد لأن المتصفح يتحقق تلقائياً من النطاق التشفيري للموقع قبل إرسال المفتاح. ومع ذلك، لا تمنع مفاتيح المرور هجمات الهندسة الاجتماعية التي تخدع الموظفين لخداعهم بتنفيذ تحويلات مالية يدوية أو تحميل برامج خبيثة.
تعمل بوابة SEG كوكيل MX أمام خادم البريد الخاص بك لتحليل الرسائل قبل تسليمها باستخدام قواعد ثابتة. أما حلول ICES فتتصل عبر API داخل المنصات السحابية مثل M365 أو Google Workspace، مستخدمة التعلم الآلي المستمر لتحليل سياق الاتصالات الداخلية والخارجية دون تأخير توجيه البريد.