الإجابة المختصرة
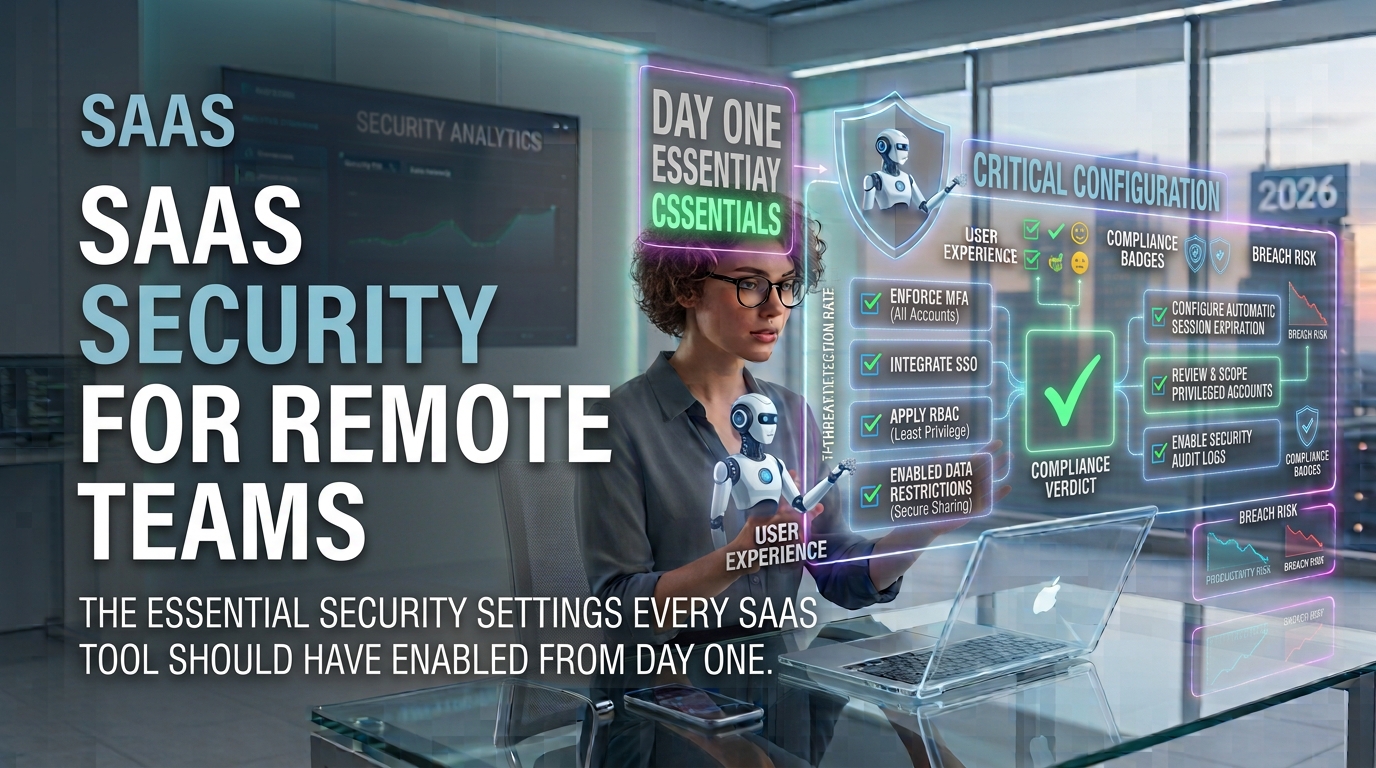
تتطلب حماية البنية التحتية لبرمجيات SaaS للفرق عن بُعد خمسة عناصر رئيسية: **التصديق المتعدد الإجباري (MFA)** عبر تطبيقات Authenticator أو مفاتيح الأمان، **تسجيل الدخول الموحد (SSO)** لربط الهويات، **التحكم في الوصول المعتمد على الأدوار (RBAC)** لتطبيق أصل أقل الصلاحيات، **إلغاء الوصول الآلي (SCIM)** للحسابات الملغاة، و**تصدير السجلات** لمراقبة أي نشاط مريب.
تعتمد الفرق الموزعة بالكامل على تطبيقات SaaS لإدارة العمليات وتخزين البيانات. إلا أن الوصول اللامركزي يزيد من مخاطر اختراق الحسابات وهجمات الهندسة الاجتماعية. فيما يلي الضوابط الأمنية الأساسية التي يجب تطبيقها في مؤسستك.
1. ضوابط الهوية وإدارة الوصول
لم تعد كلمات المرور وحدها جدار حماية كافٍ. يؤدي منح صلاحيات غير مركزية إلى خلق ثغرات أمنية خطيرة في المؤسسة.
- فرض التحقق المتعدد المقاوم للاصطياد: الزم جميع الموظفين باستعمال تطبيقات المصادقة (TOTP) أو مفاتيح الأمان (FIDO2)، مع إلغاء المصادقة عبر الرسائل النصية القصيرة (SMS).
- المركزيّة عبر SSO: قم بجميع عمليات المصادقة من خلال مزود هوية موحد (IdP) مثل Okta أو Google Workspace لمنع الحسابات المستقلة والشبكية غير المراقبة.
2. جدول قائمة التحقق لأمان SaaS
يوضح الجدول التالي طبقات الأمان المطلوبة لأي أداة برمجية يتم اعتمادها داخل الفريق:
| عنصر الأمان | الهدف التشغيلي | الخطر الذي يتم تلافيه | الأولويّة |
|---|---|---|---|
| تطبيق MFA / SSO الإجباري | توحيد إدارة الهويات والمصادقة | سرقة البيانات والاصطياد | حرج (اليوم الأول) |
| تطبيق نظام RBAC | تقييد الوصول وحصر الصلاحيات | تسريب البيانات والتعديلات الخطأ | حرج (اليوم الأول) |
| بروتوكول SCIM الآلي | سحب الصلاحيات فوراً عند المغادرة | استغلال الحسابات المعلقة | عالية |
| تحديد مهلة جلسة العمل | إعادة المصادقة للجلسات الخاملة | الوصول المادي غير المصرح | عالية |
| تصدير سجلات الأحداث | الرصد المركزي للأنشطة | التحركات المريبة غير المكتشفة | متوسطة |
3. إدارة الصلاحيات وإلغاء الوصول
تعد الحسابات المتروكة للموظفين والمقاولين السابقين واحدة من أكثر نقاط الاختراق شيوعاً في الشركات الناشئة.
التحكم في الوصول حسب الدور (RBAC)
اجعل الإعداد الافتراضي لأي موظف جديد هو الحد الأدنى من الصلاحيات. وتطلب موافقة الإدارة لمنح صلاحيات المسؤول (Admin) في أدوات مثل قواعد البيانات أو لوحات التحكم المالية.
إلغاء الوصول الآلي عبر SCIM
قم بتفعيل بروتوكول (SCIM). عندما يتم تعطيل حساب موظف في دليل المستخدمين الرئيسي، يقوم النظام فوراً بسحب صلاحيات الوصول من جميع تطبيقات SaaS المرتبطة.
4. منع تسريب البيانات وضوابط المشاركة
تُشكل مشاركة الملفات العامة غير المقيدة خطراً مستمراً على بيئات العمل الرقمية والمستندات الداخلية.
- تقييد المشاركة العامة: تعطيل خيار "أي شخص لديه الرابط يمكنه التعديل" في Google Drive و Notion و Figma. واقتصر المشاركة على نطاق الشركة الداخلي فقط.
- مراجعة تطبيقات OAuth: أجرِ مراجعة دورية للأذونات الممنوحة للتطبيقات الخارجية المرتبطة بالبريد الإلكتروني للشركة.
- تقييد عناوين IP: حدد نطاق الوصول الإداري للأدوات الحساسة (مثل AWS أو GitHub) عبر شبكات VPN آمنة فقط.
النتيجة النهائية
لا تتطلب حماية الشركات الموزعة تقليل إنتاجية الموظفين؛ بل تتطلب تطبيق إعدادات حماية صارمة كخيار افتراضي. تفعيل **MFA**، ربط **SSO مع SCIM**، وضبط **أذونات مشاركة الملفات** يضمن حماية فائقة دون التأثير على سرعة العمل.
الأسئلة الشائعة
لا. المصادقة عبر SMS عرضة للهندسة الاجتماعية واحتيال شريحة SIM. يجب على الفرق استخدام تطبيقات المصادقة (TOTP) أو المفاتيح المادية.
تشير "ضريبة SSO" إلى فرض الشركات رسوماً إضافية باهظة لتوفير ميزة SAML/SSO. يفضل اختيار الأدوات التي تتضمن SSO في الباقات العادية أو التقدم لبرامج دعم الشركات الناشئة.
يُوصى بإجراء مراجعة دورية كل ثلاثة أشهر لجميع صلاحيات المسؤولين وتطبيقات OAuth المرتبطة لضمان بيئة آمنة.