تفنيد أسطورة "انعدام الثقة مخصص للمؤسسات الكبرى فقط"
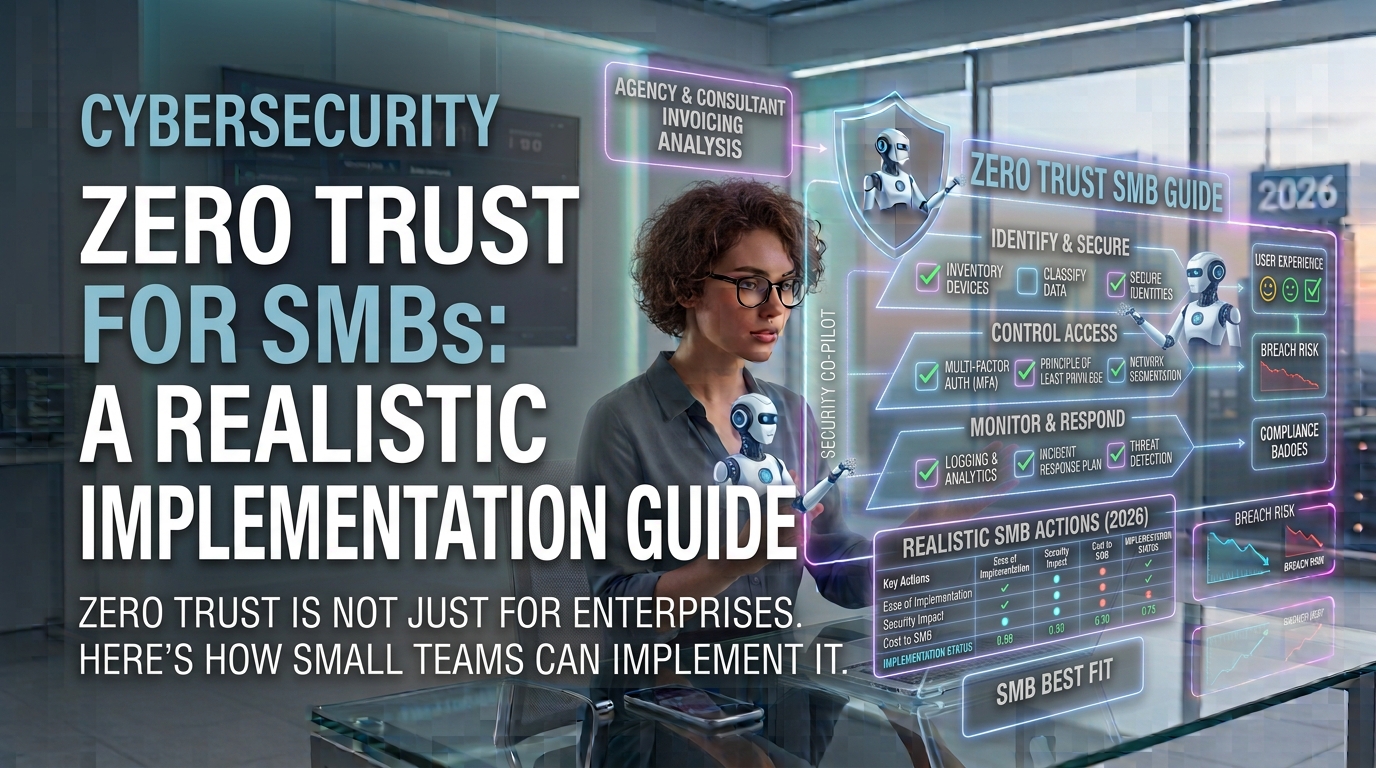
غالباً ما يُصور إطار عمل Zero Trust (NIST 800-207) كعملية معقدة تتطلب محللين أمنيين، ومنصات SIEM مكلفة، وأجهزة شبكات باهظة. في الواقع، تمتلك الشركات الصغيرة والمتوسطة مرونة أعلى لتطبيق Zero Trust بسرعة أكبر من المؤسسات الكبرى نظراً لقلة ديونها التقنية والبنية المحلية القديمة.
من خلال تحويل التفكير من الثقة المستندة إلى الشبكة إلى التحقق القائم على الهوية والسياق، يمكن للفرق الصغيرة تقليل مساحة الهجوم بشكل كبير باستخدام أدوات سحابية مفعلة بالفعل لديهم.
الأركان الأربعة العملية لتطبيق Zero Trust
بدلاً من محاولة تحقيق امتثال كامل دفعة واحدة، ينبغي للفرق الصغيرة التركيز على أربعة عناصر أساسية:
- مركزية إدارة الهوية (مصدر الحقيقة الموحد): إلزام جميع التطبيقات والسيرفرات بالتحقق من خلال مزود هوية رئيسي واحد (IdP).
- سياسات الوصول القائمة على السياق: قواعد وصول مشروطة تفحص تقييم مخاطر المستخدم، سلامة الجهاز، وموقع الدخول قبل إصدار رموز SAML.
- التحكم في الشبكة بدون محيط (ZTNA): استبدال شبكات VPN التقليدية بوكلاء آمنين يصلون المستخدم مباشرة بالتطبيق المطلوب فقط دون منح وصول شامل للشبكة.
- منح الصلاحيات الأدنى (Least Privilege): تقييد صلاحيات المسؤولين وتطبيق التحكم في الوصول المعتمد على الأدوار (RBAC) عبر بيئات السحاب.
خطة تطبيق مرحلية خلال 90 يوماً
لتطبيق Zero Trust دون تعطيل سير العمل اليومي للشركة، يُنصح باتباع نهج تدريجي:
الشهر الأول: توحيد الهويات وتأمين الأجهزة
- دمج عمليات تسجيل الدخول في Google Workspace أو Microsoft 365 أو JumpCloud.
- فرض المصادقة متعددة العوامل (MFA) المقاومة للتصيد (Passkeys أو تطبيقات TOTP، مع تعطيل استرداد عبر SMS).
- تسجيل أجهزة الشركة في نظام إدارة الأجهزة المحمولة (MDM) مثل Jamf Now أو Microsoft Intune لفرض تشفير الأقراص والتحديثات.
الشهر الثاني: إلغاء الـ VPN وتفعيل ZTNA
- نشر حلول ZTNA مجانية أو منخفضة التكلفة مثل Cloudflare Zero Trust (مجاني حتى 50 مستخدماً) أو Tailscale.
- إعداد سياسات الوصول بحيث يصل المطورون والمقاولون فقط إلى الخوادم الداخلية المطلوبة لحاجتهم، مما يلغي التواجد المباشر على الشبكة العامة.
الشهر الثالث: حوكمة SaaS ومراجعة الـ OAuth
- إجراء تدقيق كامل للتطبيقات الخارجية المربوطة عبر OAuth لإلغاء الصلاحيات القديمة أو الزائدة.
- إنشاء إجراءات سحب صلاحيات مؤتمتة عند مغادرة أي موظف لضمان إلغاء الوصول لجميع منصات SaaS فوراً.
حزمة أدوات Zero Trust الاقتصادية للشركات الصغيرة
| المكون | خيارات الأدوات الموصى بها | نموذج التسعير للشركات الصغيرة | مدة التطبيق |
|---|---|---|---|
| مزود الهوية (IdP) | Google Workspace, M365 Business Premium, JumpCloud | لكل مستخدم / شهرياً (البنية الحالية) | 1–3 أيام |
| الوصول الآمن (ZTNA) | Cloudflare Zero Trust, Tailscale, Twingate | باقة مجانية متاحة / $3–$6 للمستخدم | 1–2 يوم |
| إدارة الأجهزة (MDM) | Jamf Now, Microsoft Intune, Kandji | $2–$6 لكل جهاز / شهرياً | أسبوع واحد |
| إدارة كلمة المرور | 1Password Teams, Bitwarden Teams | $3–$4 لكل مستخدم / شهرياً | يوم واحد |
أخطاء شائعة يجب على الفرق الصغيرة تجنبها
غالباً ما تقع الفرق الصغيرة في عوائق غير ضرورية من خلال تعقيد السياسات أو اختيار أدوات موجهة للمؤسسات العملاقة:
- التقييد المفرط لسير العمل: وضع سياسات وصول مشددة جداً دون اختبارها يسبب إحباطاً للموظفين. قم باختبار السياسات على مجموعة مصغرة قبل التعميم.
- تجاهل الأجهزة الشخصية (BYOD): السماح للهواتف أو الحاسبات الشخصية غير المدارة بالوصول إلى البيانات الحساسة يلغي مفهوم Zero Trust. استخدم شهادات الأجهزة لضمان سلامتها.
- إهمال قواعد استرداد الحسابات: التأكد من وجود حسابي أدمن خارجيين مع مفاتيح أمان مخزنة في مكان آمن لمنع الإغلاق الكلي للحسابات في حالات الطوارئ.
الأسئلة الشائعة
نعم. في الواقع، يمكن للفرق التي يقل عددها عن 20 موظفاً تحقيق بيئة Zero Trust كاملة في أقل من أسبوعين. تتيح الاستفادة من الأدوات المدمجة في Google Workspace أو M365 مع الباقات المجانية من Cloudflare Zero Trust تطبيق المبادئ بتكلفة إضافية تقارب الصفر.
تمنح شبكات VPN التقليدية وصولاً كاملاً لمستوى الشبكة بمجرد الاتصال، مما يسمح بالتنقل الجانبي إذا تم سرقة البيانات. بينما يعتمد ZTNA على التحقق لكل تطبيق بشكل مستقل، حيث يرى المهندس المكتبي فقط قاعدة البيانات أو التطبيق المسموح له به، بينما تظل بقية البنية التحتية مخفية تماماً.
مركزية جميع عمليات تسجيل الدخول عبر مزود هوية واحد (IdP) مع فرض المصادقة متعددة العوامل المقاومة للتصيد. التخلص من كلمات المرور المحلية لتطبيق واحد وتأمين مزود الهوية يوقف أكثر من 80% من هجمات الاختراق فوراً.